Могат ли други хора да прегледат Моите запазени пароли в Firefox?


Да приемем, че вие сте потребител на Mozilla Firefox и позволите на приятел, да използва вашия компютър без ваше наблюдение. Ако смятате, че вашите пароли са защитени, тогава вие грешите. Приятелят ви лесно може да види вашите пароли и потребителски имена . Проблемът е, че Firefox позволява на всеки да види всички вашите пароли за сигурност. За да видите паролите и потребителските имена, свързани със сигурността, трябва само да отидете на Инструменти, Опции, в раздела Защита щракнете върху запазените пароли. След това, всички ваши пароли са видими за всеки, който има достъп до вашия компютър.Той изглежда така:


Но как да си защитим паролите? Firefox има възможност да зададете главна парола. Чрез създаването на главна парола, потребителят ще трябва да я въведе за да отключи достъпа до съхранените пароли.Отидете в Tools, после Options, в раздела Защита щракнете върху използване на главна парола. Въведете парола и вашата сигурност ще бъде малко подобрена.


Как да сваляме клипове от Youtube

Ще намерите много начини за сваляне на клипове от Youtube , но повечето изискват програми или сайтове с имена които трудно можете да запомните ето един метод с които сваляте клипове от Youtube с точно 5 клипа на мишката.

След като изгледате клипа които примерно е :
Въведете след www.kick и така линка ще бъде 


Троянски Кон ( Trojan ) - Или така наречените RAT-ове

Линк за най-добрия троянски кон правен някога - Тук
Често виждате как антивирусната ви програма намира Троянски кон или чувате хора покрай вас които говорят за този така често използван вирус .Какво всъщност представлява той и колко трудно е да се използва.След като прочетете статията ще разберете колко лесно е да се направи такъв вирус да се разпространи и да се използва , а също така и как да се защитите от такъв вид злонамерен код .
Троянския кон за разлика от другите видове вируси стой тихо в системата скрит в някой файл в повечето случаи се намира в папката на  Windows . Целта му е да събере нужната информация която хакера иска да получи от вас.А това са емайли , регистрации , лицензи за програми , кредитни карти и други . Съкращението RAT ( плъх ) идва от remote administration tools ( програма за отдалечен достъп ) . Има два вида такива програми . Едните са легални и стоят на компютъра със знанието на човека ,който го използва а другите  ( вирусите ) са скрити и са там без ясната представа на жертвата.Сигурно си мислите е да но аз имам антивирусна и съм защитен от вируси , но с всеки изминал ден излизат нови и нови програми за криптиране на тези вируси.Намират се под наименованието Crypters . Когато се създаде нов Crypter докато  компаниите които се занимават с антивирусен software успеят да пуснат update той е FUD. Full Undetectable .
Най-използваните троянски коне са DarkComet и CyberGate лесни за настройка и работа с тях.
Екстрите които има един троянски кон са много скрито да се рови в HardDisk-а  , наблюдава вашата Web Camera , прави записи ако имате включен микрофон  и много други които сами можете да разгледате . Стига толкова суха теория време е да преминем към същинската част а именно как да направим нашия пръв вирус ( Троянски кон )

Ще използваме Dark Comet които можете да свалите от официалния им сайт.Което е за препоръчване тъй като има доста копия които вече са заразени със вирус.
Няма да се впускам в обяснения как да го свалите предполага се ,че вече знаете как.След като разархивирате файла и отворите DarkCometRAT.exe виждате ,че има 4 прозореца и едно главно меню сравнително опростена  програма. Първо избирате от менюто Listen to New Port по default e 1604 и е препоръчван за използване .
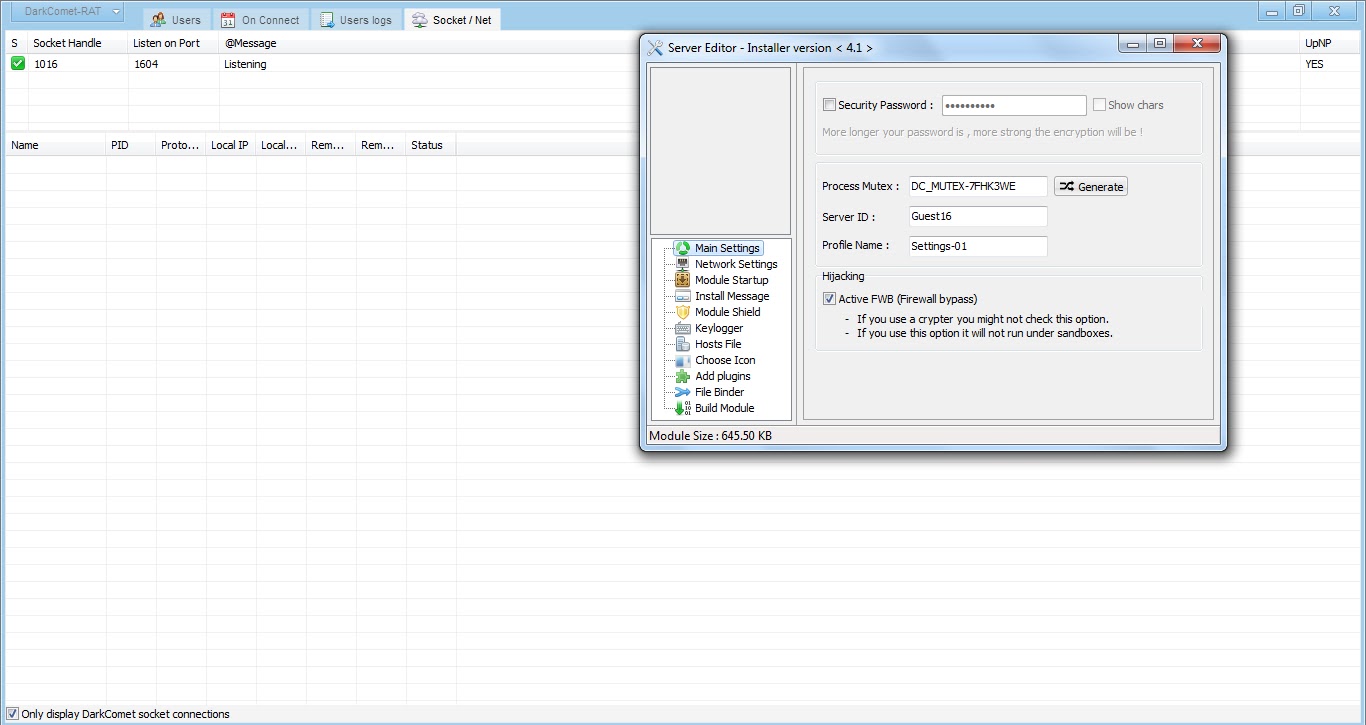
След това преминаваме към същинската част а тя е от падащото меню Server Module.
Security Password : За препоръчване е да има сложена парола ( но не е задължителна опция ).
Server ID – Може да е произволно по-ваш избор за да може после в списъка да разпознавате жертвите
Ако човека ,който искате да заразите ( за учебна цел разбира се ) няма антивирусна и немислите да използвате Crypter ( за който говорихме по-рано в статията ) е желателно опцията Activate Firewall Bypass
В секцията Network Settings се въвеждат настройките за връзка на вашия вирус със вас. На IP/DNS въведете вашето IP ако не сте сигурни как е можете да проверите в www.google.com като напишете What is my IP .
Третата секция е къде ще отиде вируса след като го отворят препоръчва се някъде скрит в папката на Windows .Както вече видяхте вируса има вграден Key Logger , който вие решавате дали да използвате или не . Можете да смените по избор иконата на вашия файл. А също така и да го обедините със друг от File Binder и последното което трябва да направите е да кликнете върху Build Server  и готово вашият вирус вече е готов.
Очаквайте статия как да криптираме вируса ,няколко интересни метода за разпространение на вируса, и как винаги да имаме достъп до заразените компютри от която и да е точка 

Havij - чудесна програма за MySQLi


В предишната статия ви показахме как да проверите даден сайт дали подлежи на MySQL инжекция сега ще ви споделим и една програма която доста улеснява цялата тази процедура като тества множество грешки които могат да бъдат критични за вашия сайт.

Програмата не работи със URL от вида http://www.example.com , а такива които завършват на дадена стойност както е дадено в примера.


След  успешно сканиране със Havij вие имате достъп до базата данни на сайт-а , от която могат да бъдат взети съответно  username и пароли на регистрираните хора  в сайта както и паролата на администратора.Която ще даде на хакерите достъп до вашия админ панел.
Програмата има още вграден MD5 ( декриптър ) с  , който могат да бъдат разбити почти всички hash пароли от базата данни . Обновява се редовно  и е една от най-използваните от програми правени за тази цел.Има още и търсачка за админ панела . Линукс конзола за достъп до вашия компютър и много други екстри.
Очаквайте скоро и клип  с ,който ще покажем как точно се работи с програмата.
Моля използвайте статията само за учебна цел.


Програмата я има в два варянта безплатен и платен 
Безплатния можете да намерите във официалния им сайт 
Платения можете да свалите от : Тук
При регистрацията иска да въведете .lic файл които се намира в папката ,а на лиценза въведете
този текст Cracked@By.Exidous

Acunetix - една от най-добрите програми правени някога

Програмата е създадена оригинално да пази от хакери вашия сайт ,но също така е и един от най-полезните инструменти за всеки хакер .
Сканира вашия сайт дълбоко и показва възможните грешки които могат да се използват SQL , XSS , HTML Injection , Java Injection , Пароли и слабости в базата данни , също така и проверява за грешки в FTP сървъра ако има такъв .
Ако ви е интересно дали конкретен сайт може да бъде хакнат или просто искате да защитите своя сайт просто свалете програмата от официалния сайт или се свържете с мен за най-новата версия която е регистрирана.Грешките след сканирането ще забележите че са групирани по-риска съответно с определени цветове
Ето и два снимки от програмата за да добиете представа какво представлява.
Този е след сканиране на даден сайт.
Програмата можете да намерите на този линк : Тук